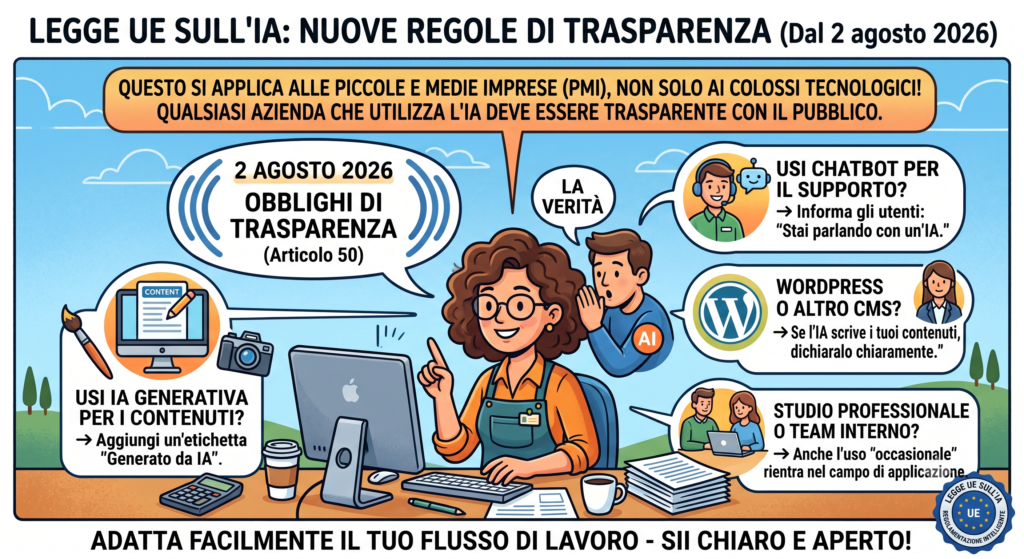
Contenuto testuale generato con l’ausilio di sistemi di intelligenza artificiale e revisionato dal team WIT ICT, in conformità all’art. 50 del Regolamento UE 2024/1689 (AI Act) sulla trasparenza dei contenuti prodotti dall’IA. Anche l’immagine in evidenza di questo articolo è stata generata tramite IA.
Dal 2 agosto 2026 sono entrati in vigore gli obblighi di trasparenza previsti dall’articolo 50 dell’AI Act, la norma europea che regola l’uso dell’intelligenza artificiale. Per molte PMI italiane la notizia è passata quasi inosservata, eppure riguarda direttamente chi pubblica contenuti online, gestisce un sito WordPress, usa chatbot per il servizio clienti o si affida a strumenti di IA generativa per il marketing. Non si tratta di un adempimento riservato alle grandi aziende tecnologiche: qualunque impresa che utilizza IA per produrre testi, immagini o interazioni automatizzate con il pubblico deve ora informarne chiaramente gli utenti. Chi gestisce uno studio professionale, un negozio con vetrina online o un piccolo ufficio marketing interno si trova quindi, spesso senza saperlo, già dentro il perimetro della norma. In questo articolo vediamo cosa cambia in pratica e come un’azienda di piccole dimensioni può adeguarsi senza stravolgere il proprio modo di lavorare.
Cosa prevede davvero l’articolo 50 dell’AI Act
L’articolo 50 introduce obblighi di trasparenza distinti da quelli, più noti, legati ai sistemi di IA “ad alto rischio”. Riguarda invece situazioni quotidiane: un chatbot che risponde ai clienti, un testo scritto con l’aiuto di un modello linguistico, un’immagine generata o ritoccata dall’IA. La logica di fondo è semplice: le persone devono poter riconoscere quando stanno interagendo con una macchina o quando un contenuto non è stato prodotto integralmente da una persona. La Commissione europea ha pubblicato il 20 luglio 2026 linee guida operative per chiarire come applicare la norma nella pratica, segno che l’obbligo è concreto e destinato a essere verificato, non solo dichiarato sulla carta.
Fornitori e deployer: due ruoli, due tipi di responsabilità
L’AI Act distingue chi sviluppa un sistema di IA (il fornitore) da chi lo utilizza nella propria attività (il deployer). Per una PMI che si limita a usare strumenti già pronti sul mercato, la posizione rilevante è quasi sempre la seconda:
- il fornitore deve progettare i sistemi in modo che gli output generativi siano riconoscibili anche da altre macchine, con una marcatura tecnica;
- il deployer deve informare le persone coinvolte quando usa IA per il riconoscimento delle emozioni o la categorizzazione biometrica;
- il deployer deve inoltre etichettare i contenuti pubblici, come testi o immagini, generati o manipolati con l’IA.
Capire in quale ruolo si trova la propria azienda è il primo passo per capire cosa serve davvero fare.
Testi, immagini, audio e video: la trasparenza cambia forma a seconda del contenuto
Non esiste un’unica etichetta valida per tutto. Per un articolo di blog o un post sui social generato con l’IA può bastare una dicitura visibile, ad esempio “contenuto generato o manipolato con intelligenza artificiale”, posizionata in modo che il lettore la noti facilmente. Per le immagini il discorso è simile, ma le linee guida della Commissione parlano anche di icone di trasparenza standardizzate a livello europeo. Per gli approfondimenti audio o video, dove il rischio di confusione con contenuti reali è più alto (pensiamo ai deepfake), la marcatura deve essere ancora più evidente. Per un sito aziendale o un blog, la soluzione più semplice resta una nota chiara vicino al contenuto interessato, come quella che trovate in apertura di questo stesso articolo. Anche una fotografia di prodotto ritoccata con strumenti di IA generativa, ad esempio per rimuovere lo sfondo o creare un’ambientazione che in realtà non esiste, rientra tra i casi da segnalare: la differenza rispetto a un normale fotoritocco sta proprio nell’uso di un modello generativo per creare elementi nuovi, non presenti nello scatto originale.
Chatbot e assistenti virtuali: l’utente ha diritto di saperlo
Molte PMI hanno integrato negli ultimi anni chatbot per il primo contatto con i clienti, spesso tramite plugin WordPress o soluzioni di terze parti collegate ai canali social. L’articolo 50 impone che l’utente sappia, fin dall’inizio della conversazione, di star parlando con un sistema automatizzato e non con una persona. Questo non significa rinunciare all’automazione, anzi: un chatbot ben progettato resta uno strumento efficace per gestire richieste ricorrenti e liberare tempo del personale. Significa semplicemente rendere esplicito, con una frase all’avvio della chat, la natura del sistema con cui si sta interagendo, evitando ambiguità che potrebbero danneggiare la fiducia dei clienti nel momento in cui se ne accorgono da soli. Nella pratica, per un sito WordPress, basta spesso una riga di testo fissa nella finestra della chat o nel messaggio di benvenuto del plugin utilizzato, senza bisogno di interventi di sviluppo complessi.
Il legame con la cybersecurity: deepfake e social engineering
Gli obblighi di trasparenza non nascono per caso proprio ora. Negli ultimi mesi sono aumentati i tentativi di truffa che sfruttano audio e video sintetici per impersonare dirigenti aziendali, spesso su piattaforme di collaborazione come Microsoft Teams, con richieste urgenti di bonifici o dati riservati. Una PMI che adotta la cultura della trasparenza sui contenuti IA è anche una PMI più attenta a riconoscere quando qualcosa non torna in una comunicazione ricevuta. Formare il personale a chiedersi “questo contenuto potrebbe essere generato artificialmente?” è oggi parte della sicurezza informatica di base, non un esercizio teorico riservato agli esperti.
Cosa fare in concreto, senza complicarsi la vita
Per la maggior parte delle piccole imprese l’adeguamento è alla portata, se affrontato con ordine:
- mappare dove viene usata l’IA generativa in azienda: sito, blog, social, email marketing, assistenza clienti;
- inserire una dicitura visibile sui contenuti testuali e visivi prodotti o modificati con l’IA;
- verificare che eventuali chatbot dichiarino la propria natura automatizzata all’utente;
- aggiornare, se necessario, l’informativa privacy e le policy interne sull’uso degli strumenti di IA;
- tenere traccia delle decisioni prese, utile in caso di verifica.
È previsto un periodo di tolleranza fino al 2 dicembre 2026 per i sistemi già sul mercato, limitato però all’obbligo di marcatura tecnica: conviene non aspettare l’ultimo momento.
Perché affidarsi a una consulenza IT specializzata fa la differenza
Interpretare correttamente quali obblighi si applicano alla propria attività, distinguere il ruolo di deployer da quello di fornitore e integrare le diciture richieste senza appesantire l’esperienza utente richiede competenze che uniscono conoscenza tecnica e comprensione del quadro normativo. Un partner IT che segue già il sito, l’infrastruttura Microsoft 365 e la sicurezza informatica dell’azienda è nella posizione ideale per intervenire in modo coordinato, evitando soluzioni improvvisate che rischiano di essere formalmente corrette ma nella pratica inefficaci o addirittura controproducenti per la relazione con i clienti. Un intervento coordinato, ad esempio, può unire in un’unica verifica il controllo del sito, l’aggiornamento del chatbot e un breve momento formativo per chi in azienda scrive contenuti o risponde ai clienti, così che la conformità diventi un’abitudine e non un adempimento isolato da ricordare una volta l’anno.
Vuoi saperne di più? Contattaci per una consulenza gratuita.