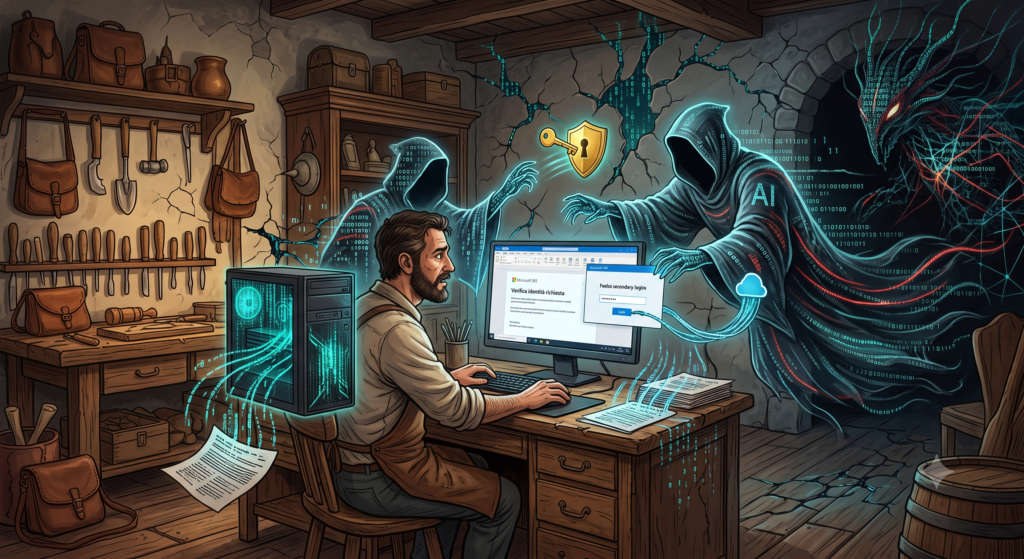
Negli ultimi mesi le caselle di posta delle piccole imprese italiane sono diventate un bersaglio privilegiato. Non parliamo più delle email piene di errori grammaticali di qualche anno fa: oggi i criminali usano l’intelligenza artificiale per scrivere messaggi credibili e per aggirare l’autenticazione a due fattori. Microsoft ha registrato un aumento del 146% degli attacchi di tipo adversary-in-the-middle nell’ultimo anno, e gli account Microsoft 365 sono l’obiettivo principale. Per una PMI che gestisce email, documenti e approvazioni su cloud, un solo accesso rubato può mettere in crisi l’intera operatività.
Perché le PMI italiane finiscono nel mirino
C’è un’idea diffusa e pericolosa: “siamo troppo piccoli per interessare a qualcuno”. La realtà è opposta. Le aziende con pochi dipendenti raramente dispongono di un reparto IT interno, di policy di sicurezza formalizzate o di monitoraggio degli accessi. Per un attaccante significa un rapporto sforzo-guadagno molto favorevole.
- Un unico amministratore spesso gestisce tutto, quindi comprometterne l’account apre molte porte.
- I fornitori e i clienti si fidano delle email che arrivano da un dominio conosciuto.
- Le fatture e i dati bancari transitano regolarmente via posta elettronica.
Il valore non sta nella dimensione dell’azienda, ma nella fiducia che gravita attorno alla sua identità digitale.
Come l’intelligenza artificiale ha riscritto le regole
Il salto di qualità degli ultimi mesi è tutto qui. Sono comparse piattaforme criminali “chiavi in mano”, vendute su Telegram per poche centinaia di euro al mese, che generano testi di phishing con l’IA, replicano i template dei brand più noti e catturano le credenziali in tempo reale.
Il risultato pratico per chi riceve il messaggio è sgradevole: sparisce quasi ogni indizio classico. Il tono è professionale, il logo è corretto, il testo è in italiano fluente e contestualizzato sul settore del destinatario. L’automazione permette inoltre di lanciare migliaia di campagne personalizzate contemporaneamente, cosa che prima richiedeva tempo e competenze linguistiche. La convenienza economica di questi strumenti è il vero motore della crescita degli attacchi.
Device code phishing spiegato senza tecnicismi
Una delle tecniche più insidiose sfrutta una funzione legittima di Microsoft: il flusso di autorizzazione pensato per dispositivi come smart TV e stampanti, dove digitare la password è scomodo. Normalmente il sistema mostra un codice e chiede di inserirlo su microsoft.com per autorizzare il dispositivo.
L’attaccante ribalta questo meccanismo. Invia alla vittima un codice apparentemente innocuo, magari mascherato da invito a una riunione o da configurazione di un nuovo apparecchio. La persona lo inserisce sul sito ufficiale di Microsoft e completa in buona fede l’autenticazione, MFA compresa. A quel punto, però, non sta autorizzando il proprio dispositivo: sta consegnando l’accesso a quello del criminale. Tecnicamente l’MFA non viene “bucato”, viene semplicemente usato contro chi lo attiva.
Adversary-in-the-middle: quando il secondo fattore non basta
La seconda famiglia di attacchi in forte crescita si chiama adversary-in-the-middle. L’idea è interporre un server controllato dal criminale tra l’utente e la vera pagina di login Microsoft.
La vittima crede di digitare le credenziali sul portale ufficiale, ma passa da un proxy invisibile che registra tutto: nome utente, password e, soprattutto, il token di sessione generato dopo l’MFA. È proprio il token il vero bottino. Con quello in mano, l’attaccante entra senza dover ripetere alcuna verifica, perché per Microsoft la sessione risulta già autenticata. Ecco perché affidarsi al solo SMS o alla sola notifica push non offre più la protezione di un tempo: il fattore aggiuntivo viene aggirato a valle, dopo che l’utente lo ha completato.
I segnali che il tuo team dovrebbe imparare a leggere
Anche se i messaggi sono migliorati, alcuni campanelli d’allarme restano. Vale la pena condividerli con chi in azienda usa la posta ogni giorno.
- Richieste inattese di inserire un codice, autorizzare un dispositivo o “riconfermare” l’accesso.
- Urgenza artificiale: scadenze immediate, minacce di blocco dell’account, toni pressanti.
- Link che, al passaggio del mouse, puntano a domini leggermente diversi da quelli ufficiali.
- Codici QR ricevuti via email, ormai usati per spostare la truffa sullo smartphone, dove i controlli sono minori.
La regola pratica: di fronte a qualsiasi richiesta di autenticazione non sollecitata, fermarsi e verificare per un canale diverso.
Le difese tecniche che fanno davvero la differenza
La buona notizia è che esistono contromisure concrete e alla portata anche di una piccola realtà. Il punto non è acquistare l’ennesimo software, ma configurare bene ciò che Microsoft 365 già mette a disposizione.
- MFA resistente al phishing: passkey e chiavi di sicurezza FIDO2 sono legate all’indirizzo del sito reale e non funzionano su un proxy fraudolento.
- Accesso condizionato: limitare i login a dispositivi aziendali conformi o a Paesi previsti riduce la superficie d’attacco.
- Controllo del flusso device code: disattivarlo dove non serve chiude una porta molto sfruttata.
Sono impostazioni che richiedono competenza per essere calibrate senza bloccare il lavoro quotidiano, ma il ritorno in termini di sicurezza è immediato.
Formazione e monitoraggio: il valore di un partner IT
La tecnologia da sola non chiude il cerchio. Un attacco moderno punta sulle persone, quindi la difesa deve partire da chi lavora davanti allo schermo. Sessioni di formazione brevi e concrete, simulazioni di phishing e regole chiare su come segnalare un messaggio sospetto valgono quanto una buona configurazione.
A questo va aggiunto il monitoraggio: accorgersi in fretta di un accesso anomalo, da una posizione insolita o a un orario strano, permette di revocare le sessioni prima che il danno si allarghi. È qui che un partner IT esterno diventa utile per una PMI, portando competenze e attenzione continua che difficilmente si costruiscono internamente. Trattare la sicurezza come un processo, e non come un acquisto una tantum, è ciò che distingue le aziende che reggono l’urto da quelle che lo subiscono.
Vuoi saperne di più? Contattaci per una consulenza gratuita.